利用者認証
利用者認証は、システムやサービスを利用しようとしている人が、正当な利用者本人であることを確認するための仕組みです。
最終更新日:2026年8月12日
このページで覚えること
このページでは、次の4点を押さえます。
- 利用者認証には、知識による認証、所有物による認証、生体的特徴による認証の3種類がある
- 生体的特徴を用いた認証をバイオメトリクス認証という
- 多要素認証は、知識、所有物、生体的特徴の3種類のうち、2種類以上を組み合わせて認証する方式である
- 二要素認証と二段階認証は、同じ意味ではない
導入トーク
白瀬真琴
今回は利用者認証について学習します。
バロン
利用者認証は知っているですぞ。
IDとパスワードのやつですな。
白瀬真琴
はい。そのとおりです。
ただし、今回はもう少し深く学習していきたいと思います。
白瀬真琴
利用者認証には、知識による認証、所有物による認証、生体的特徴による認証の3種類があります。
バロン
むむむ。急に難しくなってきたですぞ。
白瀬真琴
まず、知識による認証ですが、これは本人しか知らない知識を使って本人かどうかを確認します。
バロン
本人しか知らない知識……。
たとえば、バロンの本名とかですかな?
白瀬真琴
バロンくんの本名ですか?
バロン
バロンの本名は、オースキフ・オースクス・ミナイト・ク・カーガ・ドルリー・バロンですぞ。
白瀬真琴
今、私も知ってしまいましたね。
バロン
ぬぁ?! 本当ですぞ。
白瀬真琴
本当に本人しか知らない知識であれば、そういうものも使えなくはないのですが、もっとシンプルに、パスワードを使った認証が知識による認証に該当します。
暗証番号もそうですね。
バロン
言われてみれば、パスワードも暗証番号も自分しか知らない情報ですぞ。
白瀬真琴
確かに、パスワードが知識による認証だとか、これは所有物による認証だとか、普段はいちいち意識したりしませんね。
今回はそれぞれの認証にどういったものがあるかや、それぞれの認証における注意点などを丁寧に説明していきたいと思います。
バロン
今回はとっても長くなりそうな予感がするですぞ。
白瀬真琴
ふふふ。
STEP 1
知識による認証
白瀬真琴
まずは、知識による認証から見ていきましょう。
知識による認証では、本人しか知らない情報を使って本人であることを確認します。
バロン
パスワードがそうですな。
白瀬真琴
はい。
代表的なものは、パスワード、パスフレーズ、暗証番号などです。
バロン
パスフレーズとは何ですかな?
白瀬真琴
パスフレーズは、複数の単語を組み合わせるなどして、パスワードより長い文字列を使う方法です。
文章のように長くできるため、覚えやすさと長さを両立しやすいという特徴があります。
バロン
短い暗号みたいなワードがパスワードで、長い言葉の組合せでフレーズになっているのがパスフレーズというイメージですな。
白瀬真琴
そうですね。
そして、数字を使った暗証番号はPINと呼ばれることもあります。
バロン
ピンですかな?
白瀬真琴
Personal Identification Numberを略したものがPINです。
日本語では個人認証番号と言ったりもしますが、暗証番号のことですね。実務でも暗証番号のことをPINと言ったりしますので、覚えておいてください。
バロン
そうなのですな。
白瀬真琴
たとえばスマートフォンの画面ロックの設定では、パスワードや暗証番号などが設定できます。
Androidのスマートフォンでは、暗証番号はPINと書かれていると思いますよ。iPhoneでは、パスコードと書かれていますけど。
バロン
本当ですぞ。PINがよく分かってなくて、バロンはこの複数の点をなぞるパターンの方を使っているですぞ。
白瀬真琴
そのパターンも、どの順番で点をなぞるかは本人しか知らない情報なので、知識による認証ですね。
白瀬真琴
ほかにも、マトリクス認証という方式があります。
バロン
マトリクス認証ですかな?
白瀬真琴
マトリクスは、数字や記号などを縦横に並べた表のことだと思ってください。
マトリクス認証では、その表の中から、あらかじめ自分で決めておいた位置に表示されている数字などを、決められた順番で入力します。
バロン
位置を覚えておくのですかな?
白瀬真琴
はい。位置を覚えます。
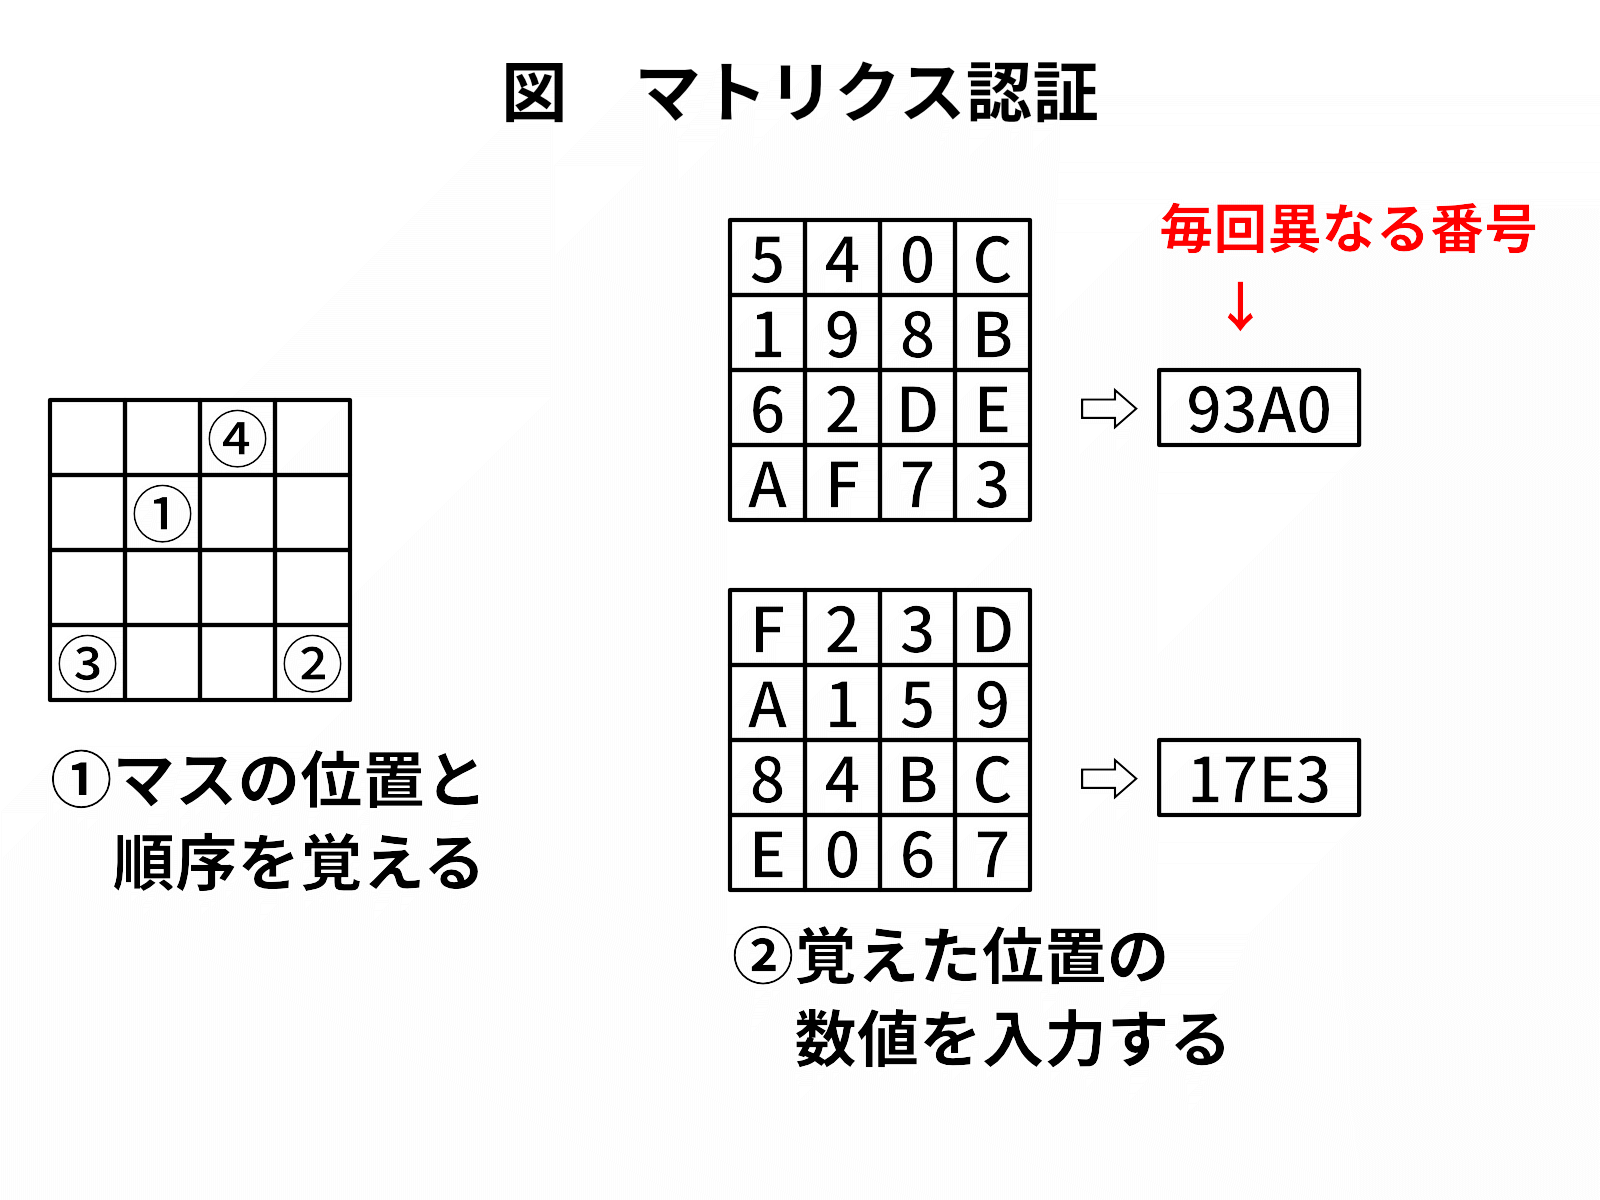
簡単な図を作成したので、こちらを見てください。
白瀬真琴
まず、マスの位置と順序を覚えます。これが自分しか知らない情報になります。
次に、表示されるマトリクス表ですが、これは認証のたびに異なる表が表示されます。ただし、異なるマトリクス表であっても、あらかじめ決めておいた位置と順番どおりに、数字を入力します。
バロン
入力する番号が毎回異なるわけですが、これは問題ないのですかな?
白瀬真琴
はい。問題ありません。
認証を確認する側も、正しい位置と順番どおりに数字が入力されたかどうかを確認します。
バロン
なるほどですぞ。
ただ、数字を覚えずに、位置と順番を覚える意味が分からないですぞ。
白瀬真琴
ポイントは、認証のたびに入力する番号が変わることです。
例えば、認証するときに送った番号を盗聴などで知られてしまったとしても、次の認証ではマトリクス表が変わって番号も変わるので、前回の番号をそのまま使うことはできません。
バロン
盗聴された番号を、そのまま次のログインに使うことができないのですな。
白瀬真琴
そういうことです。
また、マトリクス認証と合わせて覚えておいて欲しいキーワードが、「ワンタイムパスワード」です。
バロン
ワンタイムパスワードですかな?
白瀬真琴
ワンは数字のOneのことで、タイムはTimeです。
ただし、ここのTimeは時間ではなく回数の意味なので、1回限りの使い捨てパスワードと覚えましょう。
白瀬真琴
例えば、認証するときに使ったワンタイムパスワードを盗聴などで知られてしまっても、次の認証では違うパスワードになっています。
そのため、盗聴されたパスワードでシステムに不正にログインされるリスクを減らすことができます。
バロン
マトリクス認証は、ワンタイムパスワードを実現するための方法なのですな。
白瀬真琴
はい。そのイメージで問題ありません。
ここで覚えること
- 知識による認証は、本人しか知らない情報を利用する
- パスワード、パスフレーズ、PINなどが代表例
- PINはPersonal Identification Numberの略
- スマートフォンのパターン認証も、なぞる位置と順番という知識を利用する
- マトリクス認証では、あらかじめ決めた位置と順番を覚える
- ワンタイムパスワードは、1回限りの使い捨てパスワード
STEP 2
パスワード
白瀬真琴
知識による認証の中でも、特によく使われるのがパスワードです。
ただし、パスワードは使い方が悪いと簡単に破られてしまうことがあります。
バロン
それはよく聞く話ですぞ。
白瀬真琴
そうですね。まず、パスワードは短いのはダメです。
短いと簡単にパスワードを解読されてしまいます。
バロン
短い方が推測しやすいということですかな?
白瀬真琴
そうですね。
考えられる文字列を片っ端から試す攻撃を「総当たり攻撃」または「ブルートフォース攻撃」といいます。パスワードが短いと、攻撃者が試さなければならない組合せの数が少なくなってしまいます。
バロン
推測ではなく、すべての組合せを試す力業でしたぞ。
白瀬真琴
今のは良いリアクションですね。
ブルートフォースは「力まかせ」という意味ですから、ブルートフォース攻撃はまさに力業で解読する方法です。
バロン
では、どれくらい長くすればよいのですかな?
白瀬真琴
以前は最低8文字と言われることが多かったので、今でもパスワードを最低8文字としているシステムは多いと思います。
現在は10文字以上や12文字以上など、より長いパスワードが望ましいとされています。
バロン
8文字以上というシステムが多いのであれば、多くの人が8文字で良いと勘違いしてしまうのではないですかな?
白瀬真琴
はい。そのとおりだと思います。
また、英大文字、英小文字、数字、記号など、複数の種類の文字を適切に組み合わせることも、パスワードを強くする方法として使われています。
バロン
確かに使う文字の種類が多ければ、それだけ試す組合せが増えるというわけですな。
バロン
でもちょっと待って欲しいですぞ。
英大文字、英小文字、数字はともかく、記号まで入れてしまうと覚えるのが大変ですぞ。それなら、文字種を無理に増やすより、パスワードの長さをもっと長くする方が良いのではないですかな?
白瀬真琴
とても鋭い指摘にびっくりしました。
実際、最近のガイドラインでは、文字種を混ぜることを重要視せず、十分な長さを確保することを重視する考え方もあります。パスワードだけで認証する場合には、15文字以上を求める考え方もあります。
バロン
おぉ、やっぱりそうなのですな。
白瀬真琴
パスワードについては、これまで常識だと思われていたことが変わっていくこともあります。
覚えた知識をそのままにせず、定期的にブラッシュアップしていくことも大切ですね。
白瀬真琴
長さのほかに、人の名前や一般的な単語など、意味のある言葉をそのまま使うことにも注意が必要です。
バロン
意味のある単語だと推測がしやすくなりますな。
白瀬真琴
はい、そのとおりです。
この意味のある単語を狙った攻撃が「辞書攻撃」です。英語では「ディクショナリアタック」ですね。辞書に載っている単語や、よく使われる文字列などを順番に試してパスワードを破ろうとします。
バロン
覚えやすいからといって、意味のある単語を使ってはダメということですな。
白瀬真琴
そのまま使うのは避けた方がよいですね。
そして、もう一つ重要なのが、複数のサービスで同じパスワードを使い回さないことです。
バロン
同じにしておいた方が覚えるのは楽ですぞ。
白瀬真琴
でも、どこか一つのサービスからIDとパスワードが漏れてしまったら、その組合せを別のサービスでも試されるかもしれません。
バロン
一つ漏れただけなのに、ほかのサービスまでログインされるのですかな?
白瀬真琴
はい。
漏えいしたIDとパスワードの組合せを使って、別のサービスへのログインを試す「パスワードリスト攻撃」という手法があります。漏えいしたパスワードのリストを使った攻撃なので、パスワードリスト攻撃ですね。
バロン
そんな攻撃手法があるなら、同じパスワードを使い回すのはとても危険なことですな。
白瀬真琴
そうですね。
組織やシステムでは、このような問題を減らすために、パスワードについてのルールを定めることがあります。これを「パスワードポリシー」といいます。
バロン
どんなルールですかな?
白瀬真琴
例えば、必要な長さを決めたり、よく使われる危険なパスワードを使用できないようにしたりするといったルールです。
パスワードを安全に管理するための決まりだと考えてください。
バロン
パスワードを使った認証はシンプルに見えて奥が深いですな。
白瀬真琴
はい。本当にそのとおりだと思います。
ここで覚えること
- 短いパスワードは総当たり攻撃に弱くなりやすい
- パスワードでは十分な長さを確保することが重要
- 意味のある単語などは辞書攻撃に狙われやすい
- パスワードの使い回しはパスワードリスト攻撃の被害につながる
- パスワードポリシーは、パスワードを安全に管理するためのルール
STEP 3
所有物による認証
白瀬真琴
次は、所有物による認証です。
これは、本人が持っているものを使って本人であることを確認します。
バロン
持ち物が本人確認になるのですかな?
白瀬真琴
はい。
例えば、ICカードを利用した認証があります。
バロン
ICカードは、社員証や学生証のことですかな。
確かに、社員証も学生証も本人確認に使えそうですな。
白瀬真琴
そうですね。ICチップを搭載した社員証や学生証などを認証に利用することがあります。
ただし、一人一人にICカードを発行する手間や費用がかかりますし、認証する場所にはカードを読み取る装置も必要になります。
バロン
カードを用意するだけではダメなのですな。
白瀬真琴
はい。
ほかにも、スマートフォンなどを利用する認証があります。
バロン
スマートフォンも所有物による認証になるのですかな?
そうすると、スマートフォンでWebサービスを利用する場合は、ログインのパスワードなども不要になるのですかな?
白瀬真琴
スマートフォンを持っているだけでは、まだ認証にはなりません。
Webサービス側が、登録されているスマートフォンをその利用者が持っていることを確認する必要があります。
バロン
持っていることを、どうやって確認するのですかな?
白瀬真琴
その方法の一つがSMS認証です。
白瀬真琴
SMS認証では、登録してある携帯電話番号へ、一時的な認証コードを送ります。
利用者は届いた認証コードを画面へ入力します。
バロン
あっ、それ知ってるやつですぞ。
あれ? でも、それは認証コードを「知っている」かどうかを確認するのですから、知識による認証ではないのですかな?
白瀬真琴
良いところに気付きましたね。
でも、この場合に確認したいのは、あらかじめ本人だけが覚えている知識ではありません。その認証コードを受け取れる携帯電話を持っているかどうかを確認しています。
バロン
コードそのものではなく、「そのコードを受け取れるものを持っているか」を見ているのですな。
白瀬真琴
はい。
そのため、所有物による認証として考えます。
バロン
でも、ICカードや携帯電話は盗まれるリスクもあって、なんだか危険そうですぞ。
白瀬真琴
そうですね。
所有物による認証は、持ち物を紛失したり、ほかの人に渡ったりすることが弱点になります。ただ、パスワードのように推測されることはありませんので、それぞれにメリットとデメリットがあります。
ここで覚えること
- 所有物による認証は、本人が持っているものを利用する
- ICカードやスマートフォンなどが代表例
- ICカードでは、カードの発行や読み取り装置が必要になる
- SMS認証では、認証コードを受け取れる携帯電話を持っていることを確認する
- 所有物は紛失や盗難に注意する必要がある
STEP 4
バイオメトリクス認証
白瀬真琴
3つ目は、生体的特徴による認証です。
人それぞれ異なる身体や行動の特徴を使って本人であることを確認します。
バロン
指紋認証みたいなものですかな?
白瀬真琴
はい。
生体的特徴を利用する認証を「バイオメトリクス認証」といいます。
バロン
ところで、バロンにも指紋はあるのですかな?
白瀬真琴
バロンくんは男爵ペンギンですよね……。
人間と同じように指紋認証するのは難しそうですね。
バロン
ぬぬぬ。
いきなり使える認証が一つ減ってしまったですぞ。
白瀬真琴
ふふふ。指紋以外にもありますから安心してください。
バイオメトリクス認証には、大きく分けると身体的特徴を利用するものと、行動的特徴を利用するものがあります。
バロン
身体的特徴は分かりますが、行動的特徴とは何ですかな?
白瀬真琴
まず身体的特徴には、指紋、虹彩、顔、手のひらの静脈などがあります。
身体そのものが持っている特徴を利用します。
バロン
虹彩とは何ですかな?
白瀬真琴
眼球の黒目を見ると、中心に瞳孔があって、その周りに色の付いた部分がありますよね。
その部分が虹彩です。
バロン
目の模様を使って本人を見分けるのですかな?
白瀬真琴
そうですね。
虹彩には人それぞれ異なる細かな模様がありますので、その特徴を利用します。また、成人では虹彩の経年変化がほとんどないため、一度登録した虹彩パターンの更新がほとんど不要なのも特徴です。
バロン
経年変化は、言葉どおり、年月が経つにつれて変化することで合ってるですかな?
白瀬真琴
はい。そのとおりです。
白瀬真琴
ほかにも、声の特徴を利用する「声紋認証」も、バイオメトリクス認証の一つです。
バロン
声でも本人かどうか分かるのですな。
バロンの美声も本人確認に使えるですかな?
白瀬真琴
使うことはできますが、声だけに頼った認証には注意が必要です。
例えば、風邪をひいたときなど体調によって声が変わることがありますし、年齢によっても少しずつ変化します。
バロン
確かに、風邪で声がガラガラになったら、いつもの声とは違いますな。
白瀬真琴
さらに、録音した音声を利用したなりすましも考えられます。
最近ではAIを使って、本人に似た合成音声を作ることもできます。
バロン
本人なのに声が違ってしまうこともあれば、他人が本人みたいな声を作ることもできるのですな。
白瀬真琴
そういうことです。
そのため、「生体的特徴を使っているから絶対に安全」というわけではありません。
白瀬真琴
一方、行動的特徴には、例えばキーボードを打つときの癖を利用する「キーストローク認証」などがあります。
バロン
キーボードの打ち方にも、人によって違いがあるのですかな?
白瀬真琴
はい。
キーを押す時間や、次のキーを押すまでの間隔などに表れる、その人らしい癖を利用します。
バロン
指そのものではなく、指の「動かし方」を見るわけですな。
白瀬真琴
そのとおりです。
ほかにも、署名するときの動きや歩き方などを利用するものがあります。
白瀬真琴
また、生体的特徴はパスワードのように覚える必要がない反面、一度登録した特徴そのものを簡単に別のものへ変更することはできません。
バロン
確かに自分の指紋の特徴を登録したわけですから、別のものに変更できないというのは分かるですぞ。
でも、それの何が問題なのですかな?
白瀬真琴
例えば、パスワードを誰かに知られてしまった場合は、新しいパスワードへ変更することで対処できますよね。
でも、自分の指紋そのものを新しい指紋へ変更することはできません。
白瀬真琴
そのため、認証に使っている生体的特徴の情報が漏れてしまった場合は、パスワードのように「漏れたから別のものに変える」という対処が簡単にはできません。
生体情報は変更しにくい情報だからこそ、慎重に扱う必要があります。
バロン
変えられない情報が漏れてしまうのは、確かに厄介ですな。
白瀬真琴
そうですね。
それと、バイオメトリクス認証は、生体的特徴を読み取るための専用の装置が必要になるのも、導入のハードルが高くなる要因の一つになっています。
ここで覚えること
- 生体的特徴を利用する認証をバイオメトリクス認証という
- 身体的特徴には、指紋、虹彩、顔、手のひら静脈などがある
- 行動的特徴には、キーストローク、署名の動き、歩き方などがある
- 成人では虹彩の経年変化がほとんどなく、登録した虹彩パターンの更新もほとんど不要
- 声紋もバイオメトリクス認証の一つ
- 生体情報はパスワードのように簡単に変更できない
- バイオメトリクス認証では、生体的特徴を読み取るための装置が必要になる
STEP 5
本人拒否率と他人受入率
白瀬真琴
バイオメトリクス認証について、もう少し重要なことを学習しておきましょう。
バロン
まだあるのですかな?
白瀬真琴
バイオメトリクス認証では、「完全に一致しているか」だけで判断するわけではありません。
登録されている特徴と、認証時に読み取った特徴がどれくらい似ているかを比べて判断します。
バロン
指紋なら、毎回まったく同じデータになるわけではないのですかな?
白瀬真琴
はい。
指を置く位置や角度などによって、読み取ったデータには多少の違いが出ます。そのため、「これくらい似ていれば本人と認める」という判定基準を設定します。
白瀬真琴
ここで出てくるのが「本人拒否率」と「他人受入率」です。
バロン
また難しそうな言葉ですぞ。
白瀬真琴
まず、本人を誤って「本人ではない」と拒否してしまう割合を「本人拒否率」といい、FRRと表します。
FRRはFalse Rejection Rateの略です。
バロン
FRRという言葉も覚えた方が良いのですかな?
白瀬真琴
はい。覚え方としては、それぞれの単語の意味を考えて覚えてください。
Falseは「誤った」、Rejectionは「拒否」、Rateは「率」です。つまり、誤って本人を拒否してしまう割合ですね。
バロン
False Rejection Rate。
誤って本人を拒否する率だから、本人拒否率ですな。
白瀬真琴
そういうことです。
反対に、他人を誤って本人として受け入れてしまう割合を「他人受入率」といい、FARと表します。FARはFalse Acceptance Rateの略です。
バロン
Falseは「誤った」、Acceptanceは「受入」、Rateは「率」。
誤って他人を受け入れてしまう割合ですな。
Acceptanceが難しいですな。アクセプトが受け入れるなのでギリギリ分かったですぞ。
白瀬真琴
はい。とても優秀です。
これでFRRとFARの意味は分かりましたね。
バロン
でも、他人を受け入れてしまうFARの方が怖そうですぞ。
判定を厳しくすれば、FARを下げられるのですかな?
白瀬真琴
はい。
判定基準を厳しくすれば、他人を本人として受け入れにくくなるので、FARは下がりやすくなります。
バロン
それなら厳しくした方が良さそうですぞ。
白瀬真琴
ところが、厳しくすると本当の本人まで「本人ではない」と判断されやすくなります。
つまり、FRRが上がってしまいます。
バロン
本人まで追い返してしまうのですな。
白瀬真琴
そういうことです。
逆に判定を緩くすれば、本人は受け入れられやすくなってFRRは下がりますが、他人まで受け入れやすくなるのでFARが上がります。
バロン
厳しくするとFARは下がるけれどFRRが上がる。
緩くするとFRRは下がるけれどFARが上がるのですな。
白瀬真琴
はい。
このようにFRRとFARにはトレードオフの関係があります。
バロン
片方だけを良くするのは難しいのですな。
白瀬真琴
そうですね。
安全性と使いやすさのバランスを考えて判定基準を設定することが重要です。
ここで覚えること
- FRRはFalse Rejection Rate=本人拒否率
- FRRは、誤って本人を拒否してしまう割合
- FARはFalse Acceptance Rate=他人受入率
- FARは、誤って他人を本人として受け入れてしまう割合
- 判定を厳しくするとFARは下がりやすく、FRRは上がりやすい
- 判定を緩くするとFRRは下がりやすく、FARは上がりやすい
- FRRとFARはトレードオフの関係にある
STEP 6
二要素認証と多要素認証
白瀬真琴
ここまで、知識による認証、所有物による認証、生体的特徴による認証を説明してきました。
バロン
利用者認証には、この3種類があるのですな。
白瀬真琴
はい。ここは重要なので、しっかり覚えてください。
英語では、知識をSomething you know、所有物をSomething you have、生体的特徴をSomething you areと表すことがあります。
バロン
Something you know、Something you have、Something you are……。
白瀬真琴
覚えるときは、「I know」「I have」「I am」くらいのイメージでも分かりやすいと思います。
バロン
「知っている」「持っている」「自分自身」ですな。
これなら覚えやすいですぞ。
白瀬真琴
そして、これらの異なる認証要素を組み合わせて安全性を高める方法があります。
例えば、銀行のATMでキャッシュカードを使って、さらに暗証番号を入力するとします。
バロン
お金を下ろすときに必ずやるやつですな。
白瀬真琴
キャッシュカードは何による認証でしょうか?
バロン
持っているものなので、所有物による認証ですな。
白瀬真琴
では、暗証番号は?
バロン
自分しか知らないので、知識による認証ですぞ。
白瀬真琴
正解です。
このように、異なる2種類の認証要素を組み合わせる方式を「二要素認証」といいます。
バロン
では、IDとパスワードでログインした後に、暗証番号を求められるアレも二要素認証ですかな?
白瀬真琴
いいえ。
パスワードも暗証番号も、どちらも知識による認証に分類されるので、1種類の要素しか使っていないことになります。
バロン
確かにそう考えると1種類ですぞ。
白瀬真琴
はい。
重要なのは認証方法を2つ使うことではなく、異なる2種類の認証要素を使うことです。
バロン
「2つ」ではなく「2種類」ですな。
白瀬真琴
そのとおりです。
さらに、知識、所有物、生体的特徴のうち、異なる2種類以上を組み合わせる認証を「多要素認証」といいます。
バロン
二要素認証も、多要素認証の仲間なのですかな?
白瀬真琴
はい。
異なる2要素を使う二要素認証は、多要素認証の一種です。
白瀬真琴
もう一つ、二段階認証についても説明します。
バロン
ん? 二段階認証ですかな?
二要素認証とは違うということですな?
白瀬真琴
はい。
二要素認証は「異なる2種類の認証要素を使う」という、認証要素の種類についての言葉です。
白瀬真琴
一方、二段階認証は、認証を2つの段階に分けて行うという意味です。
先ほどバロンくんの言っていた、パスワードの後に暗証番号というのは分かりやすい二段階認証の例です。
バロン
なるほどですぞ。
二段階認証であっても二要素認証とは限らないというわけですな。
白瀬真琴
はい。
二要素認証は認証の種類が2つで、二段階認証は認証の段階が2つというだけなので、言葉は似ていますが別物です。
バロン
間違わないように注意したいですぞ。
白瀬真琴
そうですね。
試験でも混同しやすいので、区別して覚えてください。
ここで覚えること
- 認証要素は、知識・所有物・生体的特徴の3種類
- Something you know、Something you have、Something you areと表現できる
- 二要素認証は、異なる2種類の認証要素を組み合わせる
- パスワード+暗証番号は、両方とも知識なので二要素認証ではない
- 多要素認証は、異なる2種類以上の認証要素を組み合わせる
- 二段階認証は、認証を2段階に分けて行う
- 二要素認証と二段階認証は別物
STEP 7
今日のまとめ
白瀬真琴
それでは、今日の内容をまとめましょう。
バロン
利用者認証には、知識による認証、所有物による認証、生体的特徴による認証の3種類がありましたな。
白瀬真琴
はい。
知識による認証にはパスワードやPIN、所有物による認証にはICカードやスマートフォンなどがあります。
バロン
マトリクス認証では数字ではなく位置と順番を覚えて、ワンタイムパスワードは1回限りの使い捨てでしたな。
白瀬真琴
そうですね。
パスワードについては、短いもの、推測されやすい単語、使い回しなどにも注意が必要です。
バロン
総当たり攻撃、辞書攻撃、パスワードリスト攻撃がありましたぞ。
白瀬真琴
そして、生体的特徴による認証がバイオメトリクス認証です。
指紋や虹彩などの身体的特徴だけでなく、キーストロークなどの行動的特徴も利用できます。
バロン
声紋認証もありましたが、生体的特徴だから絶対に安全というわけではなかったですな。
白瀬真琴
はい。
また、バイオメトリクス認証では、FRRとFARのトレードオフも重要です。
バロン
FRRが本人拒否率、FARが他人受入率ですな。
判定を厳しくするとFARは下がるけれどFRRが上がるですぞ。
白瀬真琴
よく覚えていますね。
バロン
そして認証を強くするときは、異なる種類の認証要素を組み合わせるのですな。
白瀬真琴
はい。
異なる2種類の認証要素を組み合わせるのが二要素認証、異なる2種類以上を組み合わせるのが多要素認証です。
バロン
二要素認証は「種類」、二段階認証は「段階」。
ここも間違えないようにするですぞ。
白瀬真琴
きれいに整理できましたね。
バロン
今回は本当に長かったですぞ。
白瀬真琴
予感が当たりましたね。
バロン
でも、ちゃんと理解できたですぞ。
白瀬真琴
それならよかったです。
今日もお疲れさまでした。
| 項目 | 内容 |
|---|---|
| 知識による認証 | パスワード、パスフレーズ、PINなど |
| 所有物による認証 | ICカード、スマートフォンなど |
| 生体的特徴による認証 | 指紋、虹彩、顔、静脈、キーストロークなど |
| ワンタイムパスワード | 1回限りの使い捨てパスワード |
| バイオメトリクス認証 | 生体的特徴を利用する認証 |
| FRR | 本人拒否率 |
| FAR | 他人受入率 |
| FRRとFAR | トレードオフの関係 |
| 二要素認証 | 異なる2種類の認証要素を組み合わせる |
| 多要素認証 | 異なる2種類以上の認証要素を組み合わせる |
| 二段階認証 | 認証を2段階に分けて行う |
STEP 8
確認問題
学習完了
白瀬真琴コイン × 2 を獲得できます。
確認問題に全問正解すると、講師コインを獲得できます。
未ログイン中のコインは、このブラウザに一時保存されます。無料登録またはログイン後に、アカウントへ反映できます。